
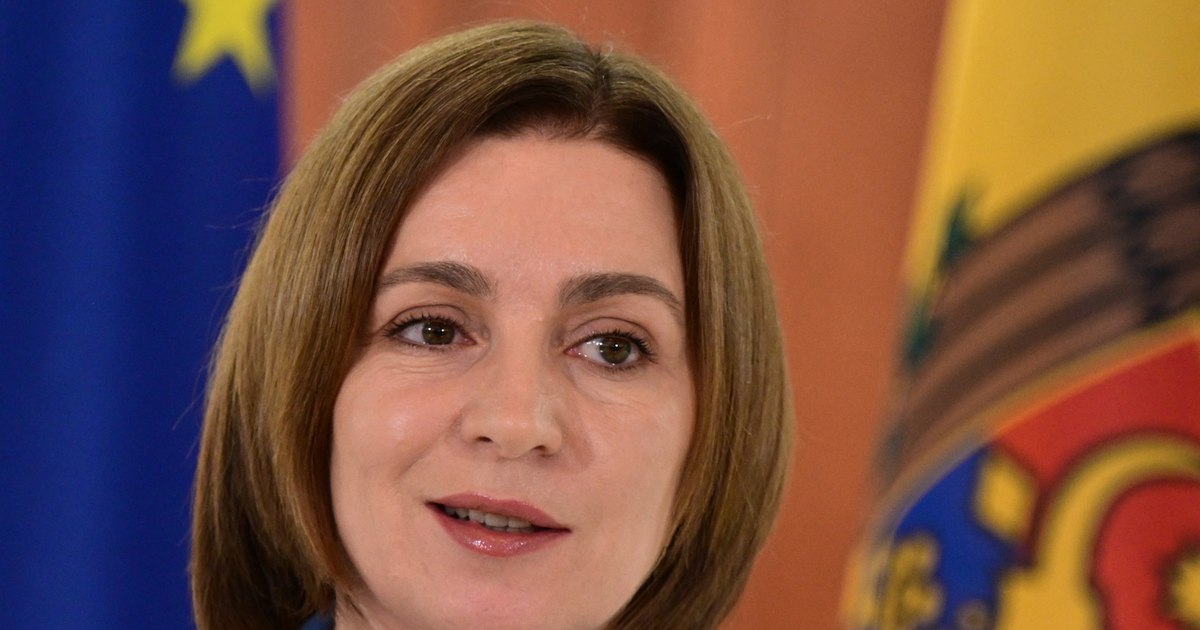
Președinta Republicii Moldova, Maia Sandu, a decis convocarea unei ședințe a Consiliului Național de Securitate pentru a analiza un atac cibernetic asupra sistemelor guvernamentale. Incidentul vizează securitatea datelor de stat și necesită stabilirea unor măsuri urgente pentru limitarea efectelor acestui breșaj informatic. Autoritățile investighează momentul și modul în care sistemele au fost accesate, încercând să determine amploarea reală a compromisării datelor de către atacatori.
Agenția de Guvernare Electronică (AGE) a raportat că atacul a permis extragerea neautorizată a aproximativ 750.000 de numere personale de identificare, cunoscute sub denumirea de IDNP. Informațiile compromise sunt extrem de variate, incluzând date de identificare precum numele, prenumele, data și locul nașterii, dar și detalii despre membrii familiei de gradul întâi. De asemenea, au fost accesate date privind statutul de asigurat, medicul de familie, prestațiile sociale, pensiile și dizabilitățile cetățenilor.
Lista datelor extrase cuprinde și informații despre permisele de conducere, fotografii, vehicule și companiile deținute sau administrate de persoane. Atacatorii au avut acces la date financiare, inclusiv coduri IBAN, datorii fiscale și istoricul plăților prin sistemul MPay. Totuși, AGE a precizat clar că datele aferente cardurilor bancare nu au fost afectate de acest incident de securitate. Această breșă pune sub semnul întrebării integritatea unor baze de date critice pentru funcționarea statului.
Directorul Centrului Național de Management al Crizelor, Serghei Diaconu, a avertizat că aceste date pot facilita tentative de înșelăciune prin inginerie socială. Infractorii ar putea contacta cetățenii pretinzând că reprezintă bănci, vămi sau alte instituții, folosind informații reale pentru a părea credibili. Scopul acestor fraude ar fi obținerea de date suplimentare, ceea ce poate crea riscuri serioase pentru victime. Serghei Diaconu subliniază că, deși datele nu permit comiterea directă de infracțiuni, ele sunt instrumente de manipulare.
În urma acestui atac, premierul Republicii Moldova, Vasile Tofan, a anunțat demiterea directoarei Agenției de Guvernare Electronică, Nicoleta Colomeeț. Vasile Tofan a cerut o atenție sporită securității serviciilor digitale, subliniind că sistemele publice gestionează volume mari de date. Premierul a menționat că există indicii privind o campanie mai largă, cu implicarea unor actori statali străini. Autoritățile analizează în prezent dacă acest incident face parte dintr-un plan coordonat de destabilizare.
Securitatea cibernetică a instituțiilor publice rămâne un punct critic în Republica Moldova, în contextul în care infrastructura digitală este tot mai vizată de atacuri complexe. Gestionarea bazelor de date guvernamentale, precum cele care conțin IDNP, necesită protocoale de protecție de nivel înalt pentru a preveni accesul neautorizat. Incidentul actual evidențiază vulnerabilitățile sistemelor informatice în fața unor campanii de atac care pot avea origini statale sau organizaționale.